小板的小碎碎念
一个很菜的碎碎念channel,没什么营养
- 今天还在公司的时候,就一直弹github的watch邮件,到底什么是善良呢?
- 看完了 金福南杀人事件始末 ,最近发生的一些事情,让我越来越觉得,善良真的比聪明更重要
- 唉我好菜 去卖板子了
- 唉我都不敢点进毒霸论坛的管理区看了呜
- 我见过一次完全没有龟派气功的code——看那位伊朗小哥哥写的时候23333
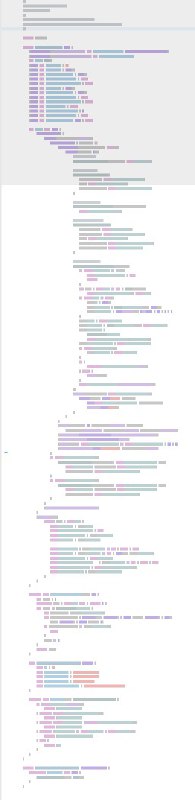
- 这是我用 SwiftUI 写的比较复杂的一个页面,已经算是用了组件化,逃不过“龟派气功”和大量的 @State 变量
- 周末好宅啊 一天手机只用了50%的电
- 我膨胀了,不但点进来,还记到了便签里
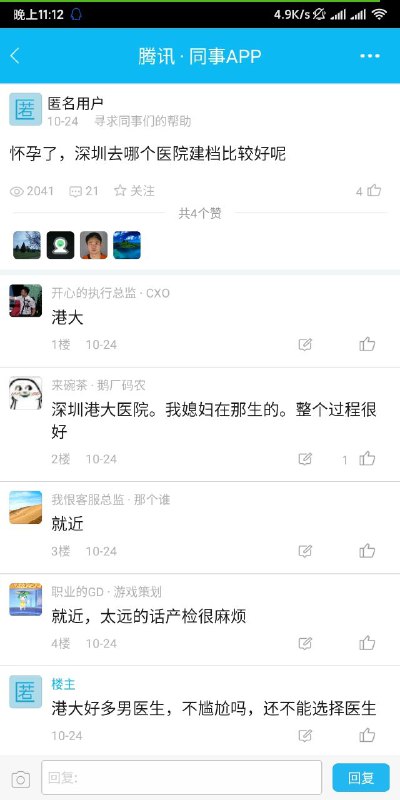
- 鹅厂:实习生除了vpn,啥权限都有,你们部门的git仓给你master拉满
福报:实习生只有一个vpn登录权限,其他的请找m4/p9审批 - 古有腾讯930 今有阿里910 全赶上了23333
-
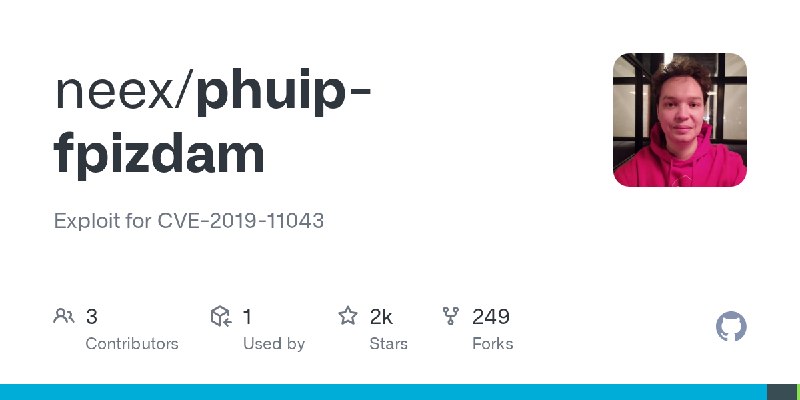
- fastcgi_split_path_info: 没想到吧 还是我
- 【安全预警】PHP远程代码执行漏洞风险预警(CVE-2019-11043)
尊敬的腾讯云客户, 您好:
近日,腾讯云安全中心监测到PHP 官方披露了Nginx + php-fpm 部分配置下存在的远程代码执行高危漏洞,攻击者可利用漏洞对目标网站进行远程代码执行攻击。
为避免您的业务受影响,腾讯云安全中心建议您及时开展安全自查,如在受影响范围,请您及时进行更新修复,避免被外部攻击者入侵。
【漏洞详情】
9 月 26 日,PHP 官方发布漏洞通告,提到 Nginx 与 php-fpm 服务器上存在的一处高危漏洞,由于Nginx的 fastcgi_split_path_info 模块在处理带 %0a 的请求时,对换行符 \n 处置不慎导致将 PATH_INFO 置为空,从而导致 php-fpm 组件在处理 PATH_INFO 时存在漏洞,可被攻击者利用进行代码执行攻击。目前开源社区已有漏洞PoC公开。
【风险等级】
高风险
【漏洞风险】
远程代码执行攻击
【影响版本】
Nginx + php-fpm 环境下,存在如下配置下会存在风险:
location ~ [^/]\.php(/|$) {
fastcgi_split_path_info ^(.+?\.php)(/.*)$;
fastcgi_param PATH_INFO $fastcgi_path_info;
fastcgi_pass php:9000;
...
}
}
【修复建议】
由于漏洞利用需要Nginx+php-fpm环境,用户默认安装的配置不受影响,为确保安全,建议您检查本地 Nginx 配置文件(CentOS默认目录为/etc/nginx/nginx.conf),确认是否存在上述风险配置,如果存在,建议您找到删除如下配置项:
fastcgi_split_path_info ^(.+?\.php)(/.*)$;
fastcgi_param PATH_INFO $fastcgi_path_info;
【漏洞参考】
1)官方更新通告:https://bugs.php.net/bug.php?id=78599
2)开源社区介绍:https://github.com/neex/phuip-fpizdam/ - 而且文案极其恶毒
-
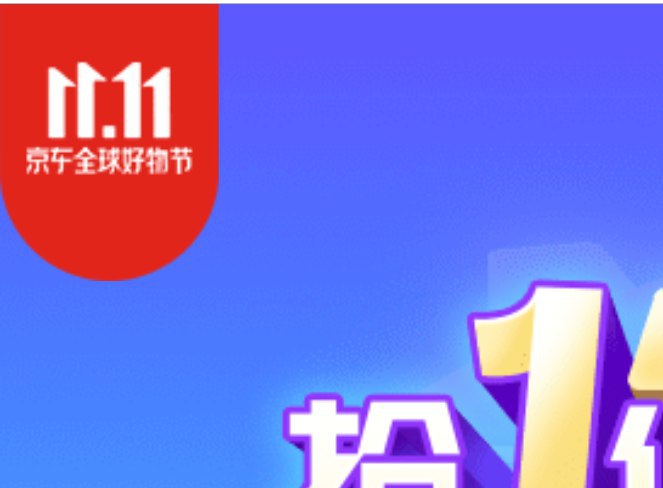
- 如果仔细看京东1111的这个活动页的logo,会发现东哥被砍掉了两个点,这个前端很险恶呀23333
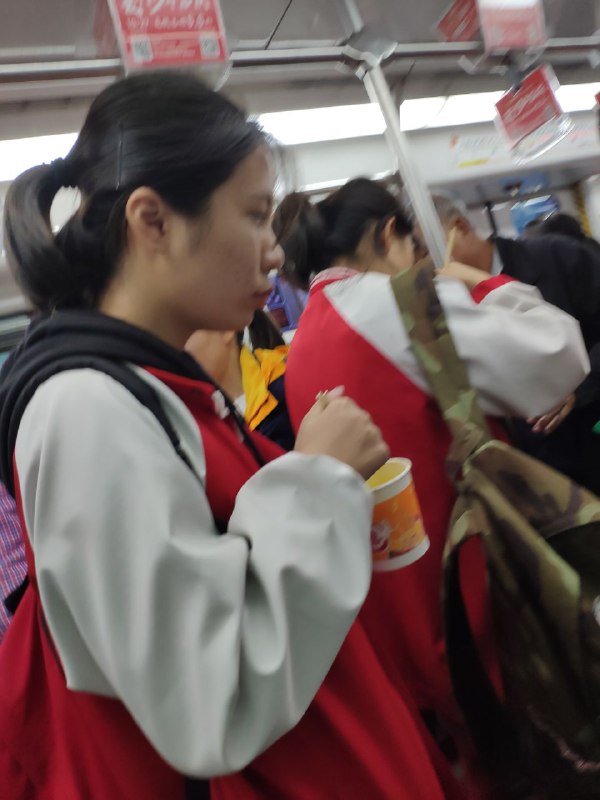
- 羡慕有面吃的小学生,而且下班还这么早
-
- 《传 统 艺 能》
- 我真的是一个好冗余的人啊,已经有十几根typec的数据线了。。。但是一根microusb都没有。。。